
Como o MyQ respondeu à mais recente vulnerabilidade CVE do PHP
19/11/2026
Todos os fornecedores de software afirmam que a segurança vem em primeiro lugar e que apoiam seus parceiros. É fácil dizer isso, mas o verdadeiro teste acontece no dia em que algo dá errado e o tempo começa a correr.
Neste mês de outubro, esse dia chegou para todos que utilizam o PHP. Veja aqui exatamente o que a MyQ fez a respeito e por que isso é importante na hora de escolher em quem confiar seus dados.
O que aconteceu
Em 21 de outubro de 2026, o projeto PHP lançou uma atualização de segurança de emergência para duas falhas críticas no interpretador central do PHP, agora amplamente conhecidas como PHP2Shell (CVE-2026-109618 e CVE-2026-109619). Ambas receberam classificação 9,2 no CVSS v4.0 e podem permitir que um invasor não autenticado execute código remotamente em um servidor afetado.
Isso não foi um processo gradual. Detalhes vazaram antes mesmo de a correção ser divulgada publicamente, os mantenedores do PHP afirmaram que a atualização era a única opção segura e pesquisadores especializados em ameaças relataram tentativas de exploração nos dias próximos à divulgação. Agências nacionais de segurança cibernética, incluindo o Centro Canadense de Segurança Cibernética, orientaram as organizações a aplicar o patch imediatamente.
O PHP está presente em grande parte dos softwares da web em todo o mundo. Quando uma falha como essa é divulgada, todos os fornecedores que distribuem o PHP precisam responder à mesma pergunta: estamos afetados e o que estamos fazendo a respeito?
Como a “ MyQ ” reagiu
Aqui está a linha do tempo, calculada a partir do momento em que o comunicado do PHP foi divulgado.
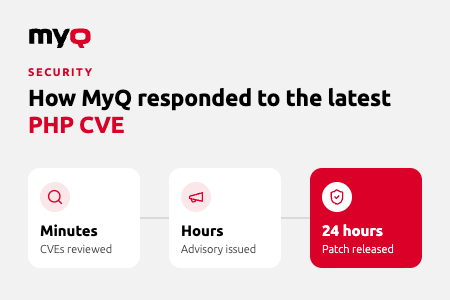
- Em questão de minutos: Nossas equipes de desenvolvimento de produtos e segurança já estavam analisando ambas as CVEs em relação a todos os componentes PHP utilizados nas soluções d MyQ , identificando com precisão onde estávamos vulneráveis e onde não estávamos.
- Em poucas horas: publicamos um comunicado público no Portal da Comunidade do MyQ para todos os parceiros do MyQ , confirmando quais produtos e versões foram afetados e o que os parceiros deveriam informar aos seus clientes. Sem suposições, sem esperar por um ticket de suporte.
- Em poucas horas: nossa equipe de desenvolvimento criou uma versão atualizada incorporando o ambiente de execução do PHP corrigido, pronta para testes.
- 24 horas após a notícia: a atualização passou por todo o nosso processo de controle de qualidade e foi disponibilizada aos parceiros como MyQ X 10.2 Patch 29.
Quais produtos da linha “ MyQ ” foram afetados
Nossa análise confirmou que o servidor de impressão do MyQ X e o servidor central foram afetados. MyQ Roger , nossa plataforma de gerenciamento de impressão em nuvem pública, não foi afetada.
Veja a seguir a situação atual de cada versão:
- MyQ X 10.2 LTS até o Patch 28: afetado. Faça a atualização para o MyQ X 10.2 LTS Patch 29.
- MyQ X 10.3.0: inclui a versão corrigida do PHP desde seu primeiro lançamento.
- MyQ 8.2 e outras versões em fim de vida útil: estão afetadas, e nenhuma correção será fornecida. Faça a atualização para o MyQ X 10.2 LTS Patch 29.
- MyQ Roger: não afetado. Não é necessária nenhuma ação.
Rápido, mas sem pressa
A rapidez é importante em um incidente de segurança, mas um patch que prejudica o funcionamento das impressoras em um hospital, um banco ou uma universidade não é uma solução. É um novo problema.
É por isso que a atualização passou pelo mesmo processo de garantia de qualidade que qualquer outro lançamento do MyQ . Nós a testamos nas plataformas, dispositivos e integrações necessárias antes que qualquer parceiro a recebesse. O resultado é um lançamento que corrige a vulnerabilidade e continua oferecendo a confiabilidade que nossos parceiros e seus clientes esperam do MyQ.
Para nós, segurança e qualidade não são um dilema. Nossos parceiros nunca devem ter que escolher entre elas.
Fazer o que dizemos que vamos fazer
Falamos muito sobre segurança e sobre o apoio aos nossos parceiros. É assim que isso se traduz na prática quando realmente importa: uma equipe monitorando ameaças, uma resposta clara para os parceiros em questão de horas e uma solução testada em até 24 horas.
Os riscos são reais. As violações de dados relacionadas à impressão são muito mais comuns do que a maioria das organizações imagina. Um único incidente pode custar centenas de milhares, e a primeira vítima geralmente é o tempo da equipe de TI.
Muitas organizações ainda acreditam que sua infraestrutura de impressão está segura por estar protegida pelo firewall corporativo. Mas não é assim. Cada impressora e cada servidor de impressão são pontos finais da rede, e vulnerabilidades como essa mostram por que cada um deles precisa do mesmo cuidado que qualquer outro sistema crítico.
Ao escolher uma plataforma de gerenciamento de impressão, você não está apenas escolhendo recursos. Você está escolhendo quem atenderá o telefone e com que rapidez, no dia em que algo der errado. Escolha um fornecedor que priorize a segurança e ofereça suporte de verdade. É por isso que parceiros e clientes escolhem a MyQ.