
Come ha reagito MyQ all'ultimo CVE di PHP
19/11/2026
Tutti i fornitori di software affermano che la sicurezza viene prima di tutto e che sostengono i propri partner. Dirlo è facile, ma la vera prova arriva il giorno in cui qualcosa va storto e il tempo inizia a scorrere.
Questo ottobre, quel giorno è arrivato per chiunque utilizzi PHP. Ecco esattamente cosa ha fatto MyQ al riguardo e perché è importante quando si sceglie a chi affidare i propri dati.
Cosa è successo
Il 21 ottobre 2026, il progetto PHP ha rilasciato un aggiornamento di sicurezza d'emergenza per due vulnerabilità critiche nell’interprete principale di PHP, ormai ampiamente noto come PHP2Shell (CVE-2026-109618 e CVE-2026-109619). Entrambe presentano un punteggio di 9,2 secondo il CVSS v4.0 e possono consentire a un aggressore non autenticato di eseguire codice in remoto su un server interessato.
Non si è trattato di un processo graduale. Alcuni dettagli sono trapelati prima che la correzione fosse resa pubblica, i responsabili della manutenzione di PHP hanno affermato che l’aggiornamento era l’unica scelta sicura e i ricercatori specializzati in minacce informatiche hanno segnalato tentativi di sfruttamento nei giorni immediatamente precedenti e successivi alla divulgazione. Le agenzie nazionali per la sicurezza informatica, tra cui il Centro canadese per la sicurezza informatica, hanno invitato le organizzazioni ad applicare immediatamente la patch.
PHP è alla base di una quota enorme del software web mondiale. Quando viene scoperta una vulnerabilità come questa, ogni fornitore che distribuisce PHP deve rispondere alla stessa domanda: siamo coinvolti e cosa stiamo facendo al riguardo?
La risposta di “ MyQ ”
Ecco la cronologia degli eventi, calcolata a partire dal momento in cui l'avviso relativo a PHP è stato reso pubblico.
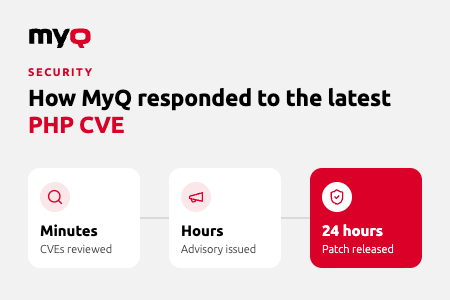
- Nel giro di pochi minuti: I nostri team di sviluppo prodotti e sicurezza stavano già esaminando entrambi i CVE rispetto a ogni componente PHP utilizzato nelle soluzioni MyQ , individuando con precisione dove eravamo esposti e dove invece non lo eravamo.
- Nel giro di poche ore: abbiamo pubblicato un avviso pubblico sul Portale della Comunità MyQ per tutti i partner di MyQ , confermando quali prodotti e versioni fossero interessati e cosa i partner dovessero comunicare ai propri clienti. Nessuna congettura, nessuna attesa per un ticket di assistenza.
- Nel giro di poche ore: il nostro team di sviluppo aveva realizzato una versione aggiornata che incorporava il runtime PHP corretto, pronta per essere testata.
- 24 ore dopo la notizia: la patch ha superato il nostro processo completo di controllo qualità ed è stata rilasciata ai partner come MyQ X 10.2 Patch 29.
Quali prodotti “ MyQ ” sono stati interessati dal problema
La nostra analisi ha confermato che i siti MyQ X Print server e Central server sono stati compromessi. MyQ Roger , la nostra piattaforma di gestione della stampa su cloud pubblico, non è stata compromessa.
Ecco a che punto siamo con ciascuna versione:
- MyQ X 10.2 LTS fino alla Patch 28: interessato. Eseguire l'aggiornamento a MyQ X 10.2 LTS Patch 29.
- MyQ X 10.3.0: include la versione corretta di PHP rispetto alla sua prima versione.
- MyQ Versione 8.2 e altre versioni fuori supporto: sono interessate e non verrà fornita alcuna correzione. Eseguire l'aggiornamento a MyQ X 10.2 LTS Patch 29.
- MyQ Roger: non interessato. Non è richiesta alcuna azione.
Veloce, ma mai frettoloso
La rapidità è fondamentale in caso di incidente di sicurezza, ma una patch che compromette il funzionamento delle stampanti in un ospedale, in una banca o in un’università non è una soluzione. È un nuovo problema.
Ecco perché l'aggiornamento è stato sottoposto allo stesso processo di controllo qualità di qualsiasi altra versione di " MyQ ". Lo abbiamo testato sulle piattaforme, sui dispositivi e sulle integrazioni necessarie prima che fosse distribuito a qualsiasi partner. Il risultato è una versione che risolve la vulnerabilità e continua a garantire l'affidabilità che i nostri partner e i loro clienti si aspettano da MyQ.
Per noi, sicurezza e qualità non sono in contrapposizione. I nostri partner non dovrebbero mai trovarsi a dover scegliere tra le due.
Passare dalle parole ai fatti
Parliamo spesso di sicurezza e di sostegno ai nostri partner. Ecco come si traduce tutto questo nei momenti cruciali: un team che monitora le minacce, una risposta chiara per i partner nel giro di poche ore e una soluzione collaudata entro 24 ore.
La posta in gioco è alta. Le violazioni dei dati legate alla stampa sono molto più frequenti di quanto la maggior parte delle organizzazioni si aspetti. Un singolo incidente può costare centinaia di migliaia, e la prima vittima è solitamente il tempo dedicato all’IT.
Molte organizzazioni continuano a ritenere che la propria infrastruttura di stampa sia sicura perché protetta dalla rete aziendale firewall. Ma non è così. Ogni stampante e ogni server di stampa server costituisce un endpointrete , e vulnerabilità come questa dimostrano perché ciascuno di essi richieda la stessa attenzione riservata a qualsiasi altro sistema critico.
Quando scegli una piattaforma di gestione della stampa, non stai scegliendo solo delle funzionalità. Stai scegliendo chi risponderà al telefono, e con quale rapidità, nel momento in cui si verificherà un problema. Scegli un fornitore che metta la sicurezza al primo posto e la sostenga con un’assistenza concreta. Ecco perché partner e clienti scelgono MyQ.