
Hoe MyQ reageerde op de nieuwste PHP CVE
19-11-2026
Elke softwareleverancier zegt dat beveiliging voorop staat en dat ze achter hun partners staan. Dat is makkelijk gezegd, maar de echte test komt pas op de dag dat er iets misgaat en de klok begint te tikken.
In oktober van dit jaar was het zover voor iedereen die met PHP werkt. Hier lees je precies wat MyQ hieraan heeft gedaan, en waarom dit van belang is bij het kiezen van wie je je gegevens toevertrouwt.
Wat is er gebeurd?
Op 21 oktober 2026 heeft het PHP-project een noodbeveiligingsupdate uitgebracht voor twee kritieke kwetsbaarheden in de PHP-kerninterpreter, inmiddels algemeen bekend als PHP2Shell (CVE-2026-109618 en CVE-2026-109619). Beide hebben een score van 9,2 volgens CVSS v4.0 en kunnen een niet-geauthenticeerde aanvaller in staat stellen op afstand code uit te voeren op een getroffen server.
Dit was geen langzaam voortschrijdend proces. Er waren al details uitgelekt voordat de oplossing openbaar werd gemaakt, de PHP-beheerders verklaarden dat updaten de enige veilige keuze was, en beveiligingsonderzoekers meldden pogingen tot misbruik in de dagen rond de bekendmaking. Nationale cyberagentschappen, waaronder het Canadian Centre for Cyber Security, adviseerden organisaties om onmiddellijk de patch te installeren.
PHP vormt de basis van een groot deel van de webssoftware wereldwijd. Wanneer er een dergelijk beveiligingslek aan het licht komt, moet elke leverancier die PHP aanbiedt dezelfde vraag beantwoorden: zijn wij hierdoor getroffen, en wat doen we eraan?
Hoe reageerde ‘ MyQ ’?
Hier volgt de tijdlijn, gerekend vanaf het moment dat het PHP-beveiligingsadvies openbaar werd gemaakt.
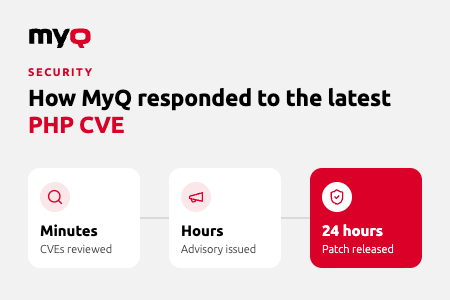
- Binnen enkele minuten: Onze productontwikkelings- en beveiligingsteams waren al bezig beide CVE's te toetsen aan alle PHP-componenten die in de oplossingen van MyQ worden gebruikt, om precies vast te stellen waar we kwetsbaar waren en waar niet.
- Binnen enkele uren: hebben we een openbaar advies op het MyQ Community Portal voor alle MyQ -partners, waarin we bevestigden welke producten en versies waren getroffen en wat partners aan hun klanten moesten meedelen. Geen giswerk, geen wachten op een supportticket.
- Binnen enkele uren: had ons ontwikkelteam een bijgewerkte release gebouwd waarin de gepatchte PHP-runtime was geïntegreerd, klaar om te worden getest.
- 24 uur na het nieuws: de patch heeft ons volledige kwaliteitscontroleproces doorstaan en is aan partners vrijgegeven als MyQ X 10.2 Patch 29.
Welke producten van MyQ waren hierdoor getroffen?
Uit onze analyse is gebleken dat MyQ X Print Server en Central Server hierdoor werden getroffen. MyQ Roger , ons openbare cloudplatform voor afdrukbeheer, werd hierdoor niet getroffen.
Dit is de stand van zaken voor elke versie:
- MyQ X 10.2 LTS tot en met patch 28: getroffen. Upgrade naar MyQ X 10.2 LTS Patch 29.
- MyQ X 10.3.0: bevat de gecorrigeerde PHP-versie uit de eerste release.
- MyQ 8.2 en andere versies waarvan de ondersteuning is beëindigd: hierdoor getroffen, en er wordt geen oplossing geboden. Upgrade naar MyQ X 10.2 LTS Patch 29.
- MyQ Roger: geen gevolgen. Geen actie nodig.
Snel, maar nooit gehaast
Snelheid is belangrijk bij een beveiligingsincident, maar een patch die ervoor zorgt dat er niet meer kan worden afgedrukt in een ziekenhuis, een bank of een universiteit, is geen oplossing. Het is een nieuw probleem.
Daarom heeft deze update hetzelfde kwaliteitscontroleproces doorlopen als elke andere release van MyQ . We hebben de update getest op alle relevante platforms, apparaten en integraties voordat ook maar één partner deze ontving. Het resultaat is een release die het beveiligingslek verhelpt en de betrouwbaarheid blijft bieden die onze partners en hun klanten van MyQ verwachten.
Veiligheid en kwaliteit staan voor ons niet op gespannen voet met elkaar. Onze partners zouden nooit tussen beide moeten hoeven kiezen.
De daad bij het woord voegen
We hebben het vaak over beveiliging en over het ondersteunen van onze partners. Zo ziet dat eruit als het er echt op aankomt: een team dat bedreigingen in de gaten houdt, binnen enkele uren een duidelijk antwoord voor partners en binnen 24 uur een geteste oplossing.
Er staat echt veel op het spel. Datalekken op het gebied van afdrukken komen veel vaker voor dan de meeste organisaties denken. Eén enkel incident kan al honderdduizenden kosten, en het eerste slachtoffer is meestal de tijd van de IT-afdeling.
Veel organisaties gaan er nog steeds van uit dat hun afdrukinfrastructuur veilig is omdat deze zich achter de bedrijfsfirewall bevindt. Dat is echter niet het geval. Elke printer en elke afdrukserver is een eindpunt in het netwerk, en kwetsbaarheden zoals deze laten zien waarom elk daarvan dezelfde aandacht verdient als elk ander cruciaal systeem.
Wanneer u een platform voor printbeheer kiest, kiest u niet alleen voor bepaalde functies. U kiest ook wie de telefoon opneemt – en hoe snel – op de dag dat er iets misgaat. Kies een leverancier die veiligheid vooropstelt en dit ondersteunt met daadwerkelijke ondersteuning. Daarom kiezen partners en klanten voor MyQ.