
MyQ 如何因應最新的 PHP CVE
2026年11月19日
每家軟體供應商都聲稱安全至上,並會全力支持其合作夥伴。說起來容易,但真正的考驗是在系統出錯的那一天,而時間也從那一刻起開始倒數。
今年十月,對於所有使用 PHP 的使用者而言,那一天終於來臨。以下將詳細說明MyQ 針對此事採取了哪些具體行動,以及這為何在您選擇將資料託付給誰時至關重要。
發生了什麼事
2026年10月21日,PHP 專案發布了一個緊急安全更新,以修復 PHP 核心解釋器中的兩個嚴重漏洞 ,現已廣為人知為 PHP2Shell (CVE-2026-109618 及 CVE-2026-109619)。這兩項漏洞在 CVSS v4.0 中的評分皆為 9.2,可能使未經身份驗證的攻擊者在受影響的伺服器上遠端執行程式碼。
這並非一個緩慢發酵的過程。在修補程式公開之前,相關細節便已外洩;PHP 維護人員表示,更新是唯一安全的選擇;而威脅研究人員則在披露前後數日內報告了利用此漏洞的嘗試。包括 加拿大網路安全中心在披露前後數日內,便已向各組織發出警告,要求立即安裝修補程式。
PHP 支撐著全球絕大多數的網路軟體。當此類漏洞曝光時,每個發行 PHP 的廠商都必須回答同一個問題:我們是否受到影響?以及我們將採取什麼措施應對?
MyQ 的回應
以下是時間軸,從 PHP 安全公告對外發布之時起算。
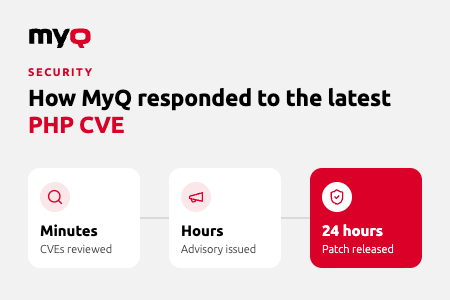
- 短短幾分鐘內: 我們的產品開發與資安團隊已著手檢視這兩項 CVE,並針對MyQ 解決方案中使用的每個 PHP 元件進行評估,精確釐清哪些部分存在漏洞,哪些部分則不受影響。
- 數小時內: 我們發布了一份 公開公告MyQ ,向所有MyQ 合作夥伴說明受影響的產品與版本,以及合作夥伴應如何向客戶說明。無需猜測,也無需等待技術支援單。
- 短短數小時內: 我們的開發團隊已建置出整合了修補版 PHP 執行環境的更新版本,並已準備好進行測試。
- 新聞發布 24 小時後: 此修補程式已通過我們的完整品質保證流程,並以「MyQ X 10.2 Patch 29」的名義發佈給合作夥伴。
哪些MyQ 產品受到影響
我們的分析證實,MyQ 的「X 印表機伺服器」和「中央伺服器」確實受到影響。MyQ Roger ,即我們的公有雲印表機管理平台,則未受影響。
以下是各版本的現況:
- MyQ X 10.2 LTS 至修補程式 28 為止: 受影響。請升級至MyQ X 10.2 LTS 修補程式 29。
- MyQ X 10.3.0: 包含其首次發行時已修正的 PHP 版本。
- MyQ 8.2 及其他已達生命週期終止的版本: 已受影響,且將不會提供修復程式。請升級至MyQ X 10.2 LTS Patch 29。
- MyQ Roger: 不受影響。無需採取任何行動。
迅速,但絕不倉促
在資安事件中,速度固然重要,但若某個修補程式導致醫院、銀行或大學的列印功能失靈,這並非解決方案,而是製造了新的問題。
正因如此,此次更新與其他任何MyQ 版本一樣,都經過了相同的品質保證流程。在將更新提供給任何合作夥伴之前,我們已針對必要的平台、裝置及整合功能進行了測試。最終推出的版本不僅修復了該漏洞,更持續提供合作夥伴及其客戶對MyQ 所期待的可靠性。
對我們而言,安全性與品質絕非必須二選一的取捨。我們的合作夥伴也絕不應被迫在兩者之間做出抉擇。
言行一致
我們經常談論資安,以及如何支援我們的合作夥伴。當關鍵時刻來臨時,這便是具體的展現:一支密切監控威脅的團隊、在數小時內為合作夥伴提供明確的解答,並在 24 小時內推出經過測試的修復方案。
這確實是件嚴肅的事。與列印相關的資料外洩事件,其發生頻率遠比多數組織預期的還要高。單一事件就可能造成數十萬的損失,而首當其衝的通常是 IT 部門的時間成本。
許多組織仍以為,由於其列印基礎架構位於企業防火牆之後,因此是安全的。事實並非如此。每台印表機和每個列印伺服器都是網路端點,而像這樣的漏洞正說明了,為何每台設備都應像其他關鍵系統一樣受到同等重視。
選擇印刷管理平台時,您選擇的不僅是功能。您同時也在選擇當問題發生時,究竟是誰會接聽電話,以及回應速度有多快。請選擇一家將安全性置於首位,並以實質支援作為後盾的供應商。這正是合作夥伴與客戶選擇MyQ 的原因。