
Comment MyQ a réagi à la dernière vulnérabilité CVE de PHP
19/11/2026
Tous les éditeurs de logiciels affirment que la sécurité est leur priorité absolue et qu’ils soutiennent leurs partenaires. C’est facile à dire, mais le véritable test intervient le jour où un incident survient et où le compte à rebours commence.
En octobre dernier, ce jour est enfin arrivé pour tous les utilisateurs de PHP. Voici précisément ce qu’ MyQ a fait à ce sujet, et pourquoi cela a son importance lorsque vous choisissez à qui confier vos données.
Que s'est-il passé ?
Le 21 octobre 2026, le projet PHP a publié une mise à jour de sécurité d'urgence pour deux failles critiques dans l'interpréteur principal de PHP, désormais largement connu sous le nom de PHP2Shell (CVE-2026-109618 et CVE-2026-109619). Ces deux failles sont notées 9,2 selon le score CVSS v4.0 et peuvent permettre à un attaquant non authentifié d'exécuter du code à distance sur un serveur affecté.
Il ne s'agissait pas d'une affaire qui a mis du temps à éclater. Des détails ont fuité avant même que le correctif ne soit rendu public, les responsables de la maintenance de PHP ont déclaré que la mise à jour était la seule option sûre, et des chercheurs spécialisés dans les menaces ont signalé des tentatives d'exploitation dans les jours qui ont suivi la divulgation. Les agences nationales de cybersécurité, notamment le Centre canadien de cybersécurité, ont conseillé aux organisations d’appliquer immédiatement le correctif.
PHP est à la base d'une grande partie des logiciels web dans le monde. Lorsqu'une faille de ce type est découverte, tous les éditeurs qui distribuent PHP doivent répondre à la même question : sommes-nous concernés, et quelles mesures prenons-nous pour y remédier ?
Réaction d'MyQ
Voici la chronologie des événements, à compter du moment où l'avis de sécurité PHP a été rendu public.
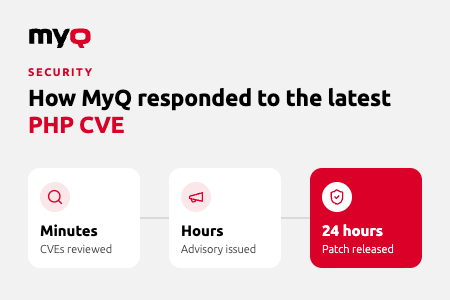
- En quelques minutes : Nos équipes de développement produit et de sécurité examinaient déjà ces deux CVE par rapport à chaque composant PHP utilisé dans les solutions d'MyQ , afin de déterminer précisément où nous étions exposés et où nous ne l'étions pas.
- En quelques heures : nous avons publié un avis public sur le portail communautaire MyQ à l’intention de tous les partenaires d’ MyQ , précisant quels produits et versions étaient concernés et ce que les partenaires devaient communiquer à leurs clients. Pas de conjectures, pas besoin d’attendre un ticket d’assistance.
- En quelques heures : notre équipe de développement avait mis au point une version mise à jour intégrant le runtime PHP corrigé, prête à être testée.
- 24 heures après l'annonce : le correctif a passé avec succès l'ensemble de notre processus d'assurance qualité et a été mis à la disposition de nos partenaires sous le nom d'MyQ X 10.2 Patch 29.
Quels produits « MyQ » ont été concernés ?
Notre analyse a confirmé que les sites MyQ , X Serveur d’impression et Serveur central avaient été affectés. MyQ Roger , notre plateforme publique de gestion d’impression cloud , n’a pas été affectée.
Voici où en est chaque version :
- MyQ X 10.2 LTS jusqu'au correctif 28 : sont concernées. Effectuez une mise à niveau vers MyQ X 10.2 LTS Patch 29.
- MyQ X 10.3.0 : comprend la version corrigée de PHP issue de sa première version.
- MyQ Version 8.2 et autres versions en fin de vie : sont concernées et aucun correctif ne sera fourni. Effectuez une mise à niveau vers MyQ X 10.2 LTS Patch 29.
- MyQ Roger: non concerné. Aucune action requise.
Rapide, mais jamais précipité
La rapidité est essentielle en cas d'incident de sécurité, mais un correctif qui empêche l'impression dans un hôpital, une banque ou une université n'est pas une solution. C'est un nouveau problème.
C'est pourquoi cette mise à jour a été soumise au même processus d'assurance qualité que toute autre version d'MyQ . Nous l'avons testée sur toutes les plateformes, périphériques et intégrations nécessaires avant qu'elle ne soit mise à la disposition de nos partenaires. Le résultat est une version qui corrige la vulnérabilité tout en continuant à offrir la fiabilité que nos partenaires et leurs clients attendent de MyQ.
Pour nous, sécurité et qualité ne s'opposent pas. Nos partenaires ne devraient jamais avoir à choisir entre les deux.
Joindre le geste à la parole
Nous parlons beaucoup de sécurité et de notre engagement envers nos partenaires. Voici à quoi cela ressemble lorsque cela compte vraiment : une équipe qui surveille les menaces, une réponse claire pour nos partenaires en quelques heures, et un correctif testé dans les 24 heures.
Les enjeux sont réels. Les fuites de données liées à l'impression sont bien plus fréquentes que ne le pensent la plupart des entreprises. Un seul incident peut coûter des centaines de milliers, et la première victime est généralement le temps consacré par le service informatique.
De nombreuses entreprises continuent de croire que leur infrastructure d'impression est sécurisée simplement parce qu'elle se trouve derrière le pare-feu de l'entreprise Pare-feu. Ce n'est pas le cas. Chaque imprimante et chaque Serveur d’impression constituent un point d'accèsréseau , et des vulnérabilités comme celle-ci montrent pourquoi chacune d'entre elles doit faire l'objet de la même attention que n'importe quel autre système critique.
Lorsque vous choisissez une plateforme de gestion d'impression, vous ne vous contentez pas de sélectionner des fonctionnalités. Vous choisissez qui répondra au téléphone, et dans quel délai, le jour où un problème survient. Optez pour un fournisseur qui accorde la priorité à la sécurité et qui l'accompagne d'un véritable service d'assistance. C'est pourquoi nos partenaires et nos clients choisissent MyQ.