
Wie „ MyQ “ auf die neueste PHP-CVE reagiert hat
19.11.2026
Jeder Softwareanbieter betont, dass Sicherheit an erster Stelle steht und dass er hinter seinen Partnern steht. Das zu sagen ist leicht, doch die wahre Bewährungsprobe kommt an dem Tag, an dem etwas schiefgeht und die Uhr zu ticken beginnt.
Im Oktober dieses Jahres war es dann soweit – für alle, die PHP nutzen. Hier erfahren Sie genau, wie MyQ darauf reagiert hat und warum es wichtig ist, wem Sie Ihre Daten anvertrauen.
Was ist passiert?
Am 21. Oktober 2026 veröffentlichte das PHP-Projekt ein dringendes Sicherheitsupdate für zwei kritische Sicherheitslücken im PHP-Kerninterpreter, die mittlerweile weithin als PHP2Shell (CVE-2026-109618 und CVE-2026-109619). Beide werden nach CVSS v4.0 mit 9,2 bewertet und können es einem nicht authentifizierten Angreifer ermöglichen, aus der Ferne Code auf einem betroffenen Server auszuführen.
Das war kein schleichender Prozess. Details waren bereits vor der Veröffentlichung des Patches durchgesickert, die PHP-Betreuer erklärten, dass ein Update die einzig sichere Option sei, und Sicherheitsforscher berichteten von Ausnutzungsversuchen in den Tagen rund um die Bekanntgabe. Nationale Cyber-Behörden, darunter das kanadisches Zentrum für Cybersicherheit, forderten Unternehmen auf, den Patch unverzüglich zu installieren.
PHP bildet die Grundlage für einen Großteil der weltweiten Web-Software. Wenn eine solche Sicherheitslücke bekannt wird, muss sich jeder Anbieter, der PHP vertreibt, dieselbe Frage stellen: Sind wir betroffen, und was unternehmen wir dagegen?
So reagierte „ MyQ “
Hier ist der zeitliche Ablauf, gerechnet ab dem Zeitpunkt, zu dem die PHP-Sicherheitswarnung veröffentlicht wurde.
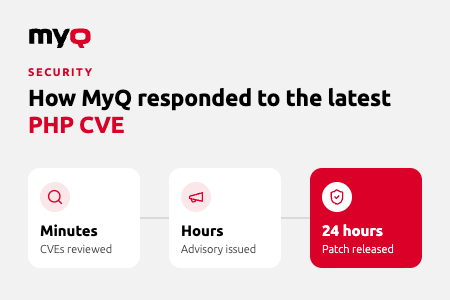
- Innerhalb weniger Minuten: Unsere Produktentwicklungs- und Sicherheitsteams prüften bereits beide CVEs im Hinblick auf jede PHP-Komponente, die in den Lösungen von MyQ zum Einsatz kommt, und ermittelten genau, wo wir angreifbar waren und wo nicht.
- Innerhalb weniger Stunden: veröffentlichten wir eine öffentliche Mitteilung auf dem „ MyQ “-Community-Portal für alle „ MyQ “-Partner veröffentlicht, in der wir bestätigten, welche Produkte und Versionen betroffen waren und was die Partner ihren Kunden mitteilen sollten. Kein Rätselraten, kein Warten auf ein Support-Ticket.
- Innerhalb weniger Stunden: hatte unser Entwicklungsteam eine aktualisierte Version mit der gepatchten PHP-Laufzeitumgebung erstellt, die nun zum Testen bereit war.
- 24 Stunden nach der Meldung: Der Patch hat unseren vollständigen Qualitätssicherungsprozess durchlaufen und wurde den Partnern als „ MyQ X 10.2 Patch 29“ zur Verfügung gestellt.
Welche Produkte von „ MyQ “ waren betroffen?
Unsere Analyse hat bestätigt, dass MyQ , X Printserver und Zentralserver betroffen waren. MyQ Roger , unsere öffentliche Cloud-Plattform für das Druckmanagement, war nicht betroffen.
Hier ist der aktuelle Stand der einzelnen Versionen:
- MyQ X 10.2 LTS bis einschließlich Patch 28: betroffen. Führen Sie ein Upgrade auf „ MyQ “ X 10.2 LTS Patch 29 durch.
- MyQ X 10.3.0: enthält die korrigierte PHP-Version aus der ersten Version.
- MyQ 8.2 und andere Versionen, deren Lebenszyklus beendet ist: sind betroffen, und es wird kein Fix bereitgestellt. Führen Sie ein Upgrade auf „ MyQ X 10.2 LTS Patch 29“ durch.
- MyQ Roger: Nicht betroffen. Keine Maßnahmen erforderlich.
Schnell, aber niemals gehetzt
Bei einem Sicherheitsvorfall kommt es zwar auf Schnelligkeit an, aber ein Patch, der den Druckbetrieb in einem Krankenhaus, einer Bank oder einer Universität lahmlegt, ist keine Lösung. Er ist ein neues Problem.
Aus diesem Grund durchlief das Update denselben Qualitätssicherungsprozess wie jede andere Veröffentlichung von „ MyQ “. Wir haben es auf den erforderlichen Plattformen, Geräten und Integrationen getestet, bevor es an einen einzigen Partner ausgeliefert wurde. Das Ergebnis ist eine Version, die die Sicherheitslücke schließt und weiterhin die Zuverlässigkeit gewährleistet, die unsere Partner und deren Kunden von „ MyQ “ erwarten.
Sicherheit und Qualität stehen für uns nicht im Widerspruch zueinander. Unsere Partner sollten sich niemals zwischen beiden entscheiden müssen.
Taten statt Worte
Wir sprechen viel über Sicherheit und darüber, unsere Partner zu unterstützen. So sieht das in der Praxis aus, wenn es darauf ankommt: ein Team, das Bedrohungen im Blick behält, eine klare Antwort für Partner innerhalb weniger Stunden und eine getestete Lösung innerhalb von 24 Stunden.
Es steht wirklich viel auf dem Spiel. Datenschutzverletzungen im Zusammenhang mit Druckvorgängen kommen weitaus häufiger vor, als die meisten Unternehmen erwarten. Ein einziger Vorfall kann Hunderttausende kosten, und das erste Opfer ist in der Regel die Arbeitszeit der IT-Mitarbeiter.
Viele Unternehmen gehen nach wie vor davon aus, dass ihre Druckinfrastruktur sicher ist, weil sie hinter dem Unternehmens firewall liegt. Das ist jedoch nicht der Fall. Jeder Drucker und jeder Printserver ist ein Endpunkt desNetzwerk , und Schwachstellen wie diese zeigen, warum jeder einzelne davon dieselbe Sorgfalt erfordert wie jedes andere kritische System.
Wenn Sie sich für eine Druckmanagement-Plattform entscheiden, entscheiden Sie sich nicht nur für bestimmte Funktionen. Sie entscheiden sich auch dafür, wer am Telefon rangeht – und wie schnell – wenn einmal etwas schiefgeht. Entscheiden Sie sich für einen Anbieter, bei dem Sicherheit an erster Stelle steht und der dies mit echtem Support untermauert. Deshalb entscheiden sich Partner und Kunden für MyQ.