
Cómo ha respondido MyQ a la última vulnerabilidad CVE de PHP
19/11/2026
Todos los proveedores de software afirman que la seguridad es lo primero y que respaldan a sus socios. Decirlo es fácil, pero la verdadera prueba llega el día en que algo falla y el reloj empieza a correr.
Este mes de octubre llegó ese día para todos los que utilizan PHP. A continuación te explicamos exactamente qué medidas tomó MyQ al respecto y por qué es importante a la hora de decidir en quién confiar tus datos.
¿Qué pasó?
El 21 de octubre de 2026, el proyecto PHP lanzó una actualización de seguridad de emergencia para dos fallos críticos en el intérprete principal de PHP, ahora ampliamente conocido como PHP2Shell (CVE-2026-109618 y CVE-2026-109619). Ambas tienen una puntuación de 9,2 según el CVSS v4.0 y pueden permitir que un atacante no autenticado ejecute código de forma remota en un servidor afectado.
No fue un proceso gradual. Se filtraron detalles antes de que se hiciera pública la corrección, los responsables del mantenimiento de PHP afirmaron que actualizar era la única opción segura y los investigadores de amenazas informaron de intentos de explotación en los días previos y posteriores a la divulgación. Las agencias nacionales de ciberseguridad, entre ellas el Centro Canadiense de Ciberseguridad, recomendaron a las organizaciones que aplicaran el parche de inmediato.
PHP es la base de una gran parte del software web a nivel mundial. Cuando surge una vulnerabilidad como esta, todos los proveedores que distribuyen PHP deben responder a la misma pregunta: ¿nos afecta y qué medidas estamos tomando al respecto?
Cómo respondió « MyQ »
A continuación se muestra la cronología, calculada a partir del momento en que se hizo pública la advertencia sobre PHP.
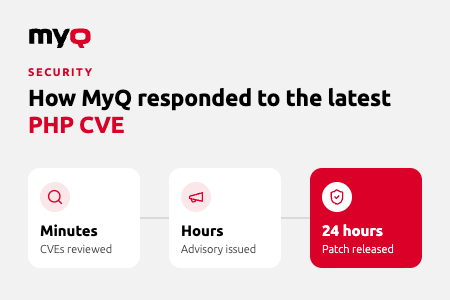
- En cuestión de minutos: Nuestros equipos de desarrollo de productos y de seguridad ya estaban analizando ambas vulnerabilidades (CVE) en relación con todos los componentes de PHP utilizados en las soluciones de MyQ , determinando con precisión en qué puntos estábamos expuestos y en cuáles no.
- En cuestión de horas: publicamos un aviso público en el portal de la comunidad MyQ dirigida a todos los socios de MyQ , en la que confirmábamos qué productos y versiones se veían afectados y qué debían comunicar los socios a sus clientes. Sin conjeturas ni esperas para abrir un ticket de soporte.
- En cuestión de horas: nuestro equipo de desarrollo había creado una versión actualizada que incorporaba el entorno de ejecución de PHP parcheado, lista para ser probada.
- 24 horas después de la noticia: el parche superó nuestro proceso completo de control de calidad y se distribuyó a los socios como « MyQ X 10.2 Patch 29».
¿Qué productos de « MyQ » se vieron afectados?
Nuestro análisis confirmó que se vieron afectados MyQ X Print servidor y Central servidor . MyQ Roger , nuestra plataforma de gestión de impresión en la nube pública, no se vio afectada.
A continuación se muestra el estado actual de cada versión:
- MyQ X 10.2 LTS hasta el parche 28: se ve afectado. Actualiza a MyQ X 10.2 LTS, parche 29.
- MyQ X 10.3.0: incluye la versión corregida de PHP de su primera versión.
- MyQ 8.2 y otras versiones al final de su ciclo de vida: se ven afectadas y no se proporcionará ninguna corrección. Actualice a MyQ X 10.2 LTS, parche 29.
- MyQ Roger: no se ve afectado. No es necesario realizar ninguna acción.
Rápido, pero sin prisas
La rapidez es importante en un incidente de seguridad, pero un parche que impida imprimir en un hospital, un banco o una universidad no es una solución. Es un nuevo problema.
Por eso, la actualización se sometió al mismo proceso de control de calidad que cualquier otra versión de MyQ . La probamos en las plataformas, dispositivos e integraciones necesarias antes de que ningún socio la recibiera. El resultado es una versión que corrige la vulnerabilidad y sigue ofreciendo la fiabilidad que nuestros socios y sus clientes esperan de MyQ.
Para nosotros, la seguridad y la calidad no son incompatibles. Nuestros socios nunca deberían tener que elegir entre ambas.
Predicar con el ejemplo
Hablamos mucho de seguridad y de apoyar a nuestros socios. Así es como se traduce todo ello en la práctica cuando realmente importa: un equipo que vigila las amenazas, una respuesta clara para los socios en cuestión de horas y una solución probada en un plazo de 24 horas.
Hay mucho en juego. Las filtraciones de datos relacionadas con la impresión son mucho más habituales de lo que la mayoría de las organizaciones cree. Un solo incidente puede suponer un coste de cientos de miles, y lo primero que se ve afectado suele ser el tiempo dedicado por el departamento de TI.
Muchas organizaciones siguen dando por sentado que su infraestructura de impresión es segura porque se encuentra protegida por la red corporativa firewall. Pero no es así. Cada impresora y cada servidor de impresión servidor es un punto finalred , y vulnerabilidades como esta demuestran por qué cada uno de ellos requiere la misma atención que cualquier otro sistema crítico.
Cuando eliges una plataforma de gestión de impresión, no solo estás eligiendo unas funciones. Estás eligiendo quién te atenderá por teléfono, y con qué rapidez, el día que surja algún problema. Elige un proveedor que dé prioridad a la seguridad y lo respalde con un servicio de asistencia real. Por eso, tanto nuestros socios como nuestros clientes eligen MyQ.