
MyQ が最新のPHP CVEにどう対応したか
2026年11月19日
どのソフトウェアベンダーも、「セキュリティを最優先する」と言い、パートナーを全面的に支援すると公言しています。口で言うのは簡単ですが、真価が問われるのは、何か問題が発生し、時間との戦いが始まったその日なのです。
今年の10月、PHPを利用しているすべての人にとって、その日がやってきました。ここでは、MyQ がこれに対して具体的にどのような対応をとったのか、そしてデータを誰に預けるかを決める際に、それがなぜ重要なのかについて解説します。
何が起きたのか
2026年10月21日、PHPプロジェクトは、 PHPコアインタプリタ内の2つの重大な脆弱性 に対する緊急セキュリティリリースを公開しました。これらは現在、広く PHP2Shell として広く知られるようになった、PHPコアインタプリタに存在する2つの重大な脆弱性(CVE-2026-109618およびCVE-2026-109619)に対する緊急セキュリティリリースを公開しました。これらはいずれもCVSS v4.0で9.2と評価されており、認証されていない攻撃者が影響を受けるサーバー上でリモートからコードを実行することを可能にする恐れがあります。
これは徐々に進行した問題ではなかった。修正プログラムが公開される前に詳細が漏洩し、PHPのメンテナンス担当者は更新こそが唯一の安全な選択肢であると述べ、脅威研究者は情報公開前後の数日間で悪用試みが報告された。 カナダ・サイバーセキュリティセンターを含む各国のサイバーセキュリティ機関は、組織に対し直ちにパッチを適用するよう指示した。
PHPは、世界中のWebソフトウェアの大部分を支えています。このような脆弱性が発見されると、PHPを提供するすべてのベンダーは、同じ疑問に答えなければなりません。「自社製品は影響を受けているのか?」「それに対してどのような対策を講じているのか?」
MyQ の対応
以下は、PHPのセキュリティ勧告が公開された時点から数えたタイムラインです。
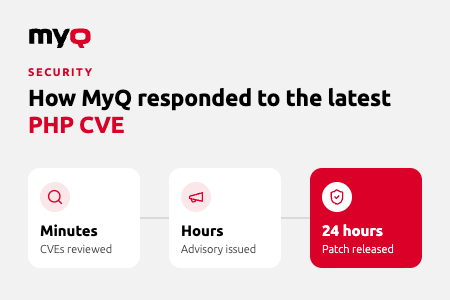
- 数分以内に: 当社の製品開発チームとセキュリティチームは、MyQ の各ソリューションで使用されているすべてのPHPコンポーネントについて、これら2つのCVEをすでに精査しており、どの部分が脆弱性の影響を受けるか、またどの部分が影響を受けないかを正確に特定していました。
- 数時間以内に: 私たちは 公開アドバイザリをMyQ をMyQ コミュニティポータルに掲載し、どの製品やバージョンが影響を受けているか、またパートナー各社が顧客にどのような情報を伝えるべきかを確認しました。推測の余地もなく、サポートチケットを待つ必要もありませんでした。
- 数時間以内に: 当社の開発チームは、パッチが適用されたPHPランタイムを組み込んだ最新版を構築し、テストの準備を整えました。
- ニュースから24時間が経過しました: このパッチは当社の完全な品質保証(QA)プロセスを通過し、「MyQ X 10.2 パッチ 29」としてパートナー各社にリリースされました。
MyQ のどの製品が影響を受けたか
当社の分析により、MyQ 、プリントサーバー 、および中央サーバー が影響を受けたことが確認されました。MyQ 、Roger 、当社のパブリッククラウド印刷管理プラットフォームは影響を受けていませんでした。
各バージョンの現状は以下の通りです:
- MyQ X 10.2 LTS(パッチ 28 まで): 影響を受けます。MyQ X 10.2 LTS パッチ 29 にアップグレードしてください。
- MyQ X 10.3.0: 最初のリリース時に修正されたPHPのバージョンが含まれています。
- MyQ 8.2 およびその他のサポート終了バージョン: 影響を受けており、修正プログラムは提供されません。MyQ X 10.2 LTS パッチ 29 へアップグレードしてください。
- MyQ Roger: 影響なし。対応不要。
速いけれど、決して慌てたりはしない
セキュリティインシデントにおいてはスピードが重要ですが、病院や銀行、大学での印刷機能を妨げてしまうようなパッチは、解決策とは言えません。それは新たな問題を生み出すだけです。
そのため、このアップデートは、他のMyQ のリリースと同様の品質保証プロセスを経て提供されました。パートナー各社への提供に先立ち、必要なプラットフォーム、デバイス、および連携機能に対してテストを実施しました。その結果、このリリースにより脆弱性が修正され、パートナーやその顧客がMyQ に期待する信頼性を引き続き提供できるようになりました。
当社にとって、セキュリティと品質は決してトレードオフの関係ではありません。パートナーの皆様には、そのどちらかを選ばなければならないような状況に陥ってほしくありません。
言葉だけでなく行動で示す
私たちはセキュリティやパートナーへの支援についてよく語っています。いざという時の対応とは、まさにこのようなものです。脅威を監視するチーム、数時間以内にパートナーへ明確な回答を提供すること、そして24時間以内に検証済みの修正策を用意することです。
事態は深刻です。印刷関連のデータ漏洩は、多くの組織が予想しているよりもはるかに頻繁に発生しています。たった1件のインシデントで数十万の損失が生じる可能性があり、その最初の犠牲となるのはたいていIT部門の作業時間です。
多くの組織は、自社の印刷インフラが企業のファイアウォール の背後に位置しているという理由だけで、依然として安全であると想定しています。しかし、それは間違いです。すべてのプリンタ やプリントサーバー は、ネットワーク のエンドポイントであり、このような脆弱性の存在こそが、これら一つひとつが他の重要なシステムと同様に細心の注意を払う必要がある理由を示しています。
プリント管理プラットフォームを選ぶということは、単に機能を選ぶだけではありません。何か問題が発生した際、誰が電話に出てくれるのか、そしてどれほど迅速に対応してくれるのかを選ぶことでもあるのです。セキュリティを最優先し、それを確かなサポートで支えてくれるベンダーを選びましょう。だからこそ、パートナーやお客様はMyQ を選んでいるのです。